
Un huésped te escribe preocupado: ha recibido «de tu parte» un mensaje que le pide confirmar su tarjeta bancaria en 24 horas o su reserva será cancelada. Tú no has enviado nada. Este escenario, bien conocido por los anfitriones de Booking.com, está ahora en el centro de una investigación europea. El 21 de octubre de 2026, la Comisión Europea abrió un procedimiento formal contra Booking.com en virtud de la Ley de Servicios Digitales (DSA), en particular por el phishing que explota los datos de reserva. Esto es lo que investiga, lo que cambia para ti y los hábitos que conviene adoptar desde ya para proteger tu cuenta y a tus huéspedes.
Este artículo se basa en las fuentes oficiales leídas para la ocasión: el comunicado de la Comisión Europea del 21 de octubre de 2026, las páginas de ayuda para socios de Booking.com sobre phishing y suplantación de correo, sobre el uso no autorizado de una cuenta y sobre la protección de la cuenta, la página de seguridad para huéspedes de Booking.com, la ficha sobre phishing de Cybermalveillance.gouv.fr (el servicio público francés de asistencia en ciberseguridad), el análisis del Microsoft Security Blog del 13 de marzo de 2025 y la página de ayuda de Airbnb sobre pagos fuera de la plataforma. Las citas de fuentes en inglés y francés son traducciones propias.
Última verificación de las fuentes: 31 de octubre de 2026. Esto no es asesoramiento jurídico ni de seguridad personalizado: compruébalo según tu situación y con el servicio de socios de Booking.com.
¿Qué le reprocha la Comisión Europea a Booking.com?
La Comisión comprueba si Booking.com evaluó y redujo correctamente los riesgos de anuncios falsos y de phishing, y si los anuncios destacados a cambio de pago se señalan claramente como publicidad. Booking.com está designada como «plataforma en línea de muy gran tamaño» desde el 25 de abril de 2023, lo que la somete a las obligaciones más exigentes de la DSA. La investigación abarca tres puntos:
- Anuncios fraudulentos y no conformes: propiedades inexistentes, fraude por suplantación de identidad, alojamientos no conformes. La Comisión verifica si la plataforma identificó y evaluó estos riesgos para los consumidores.
- Phishing que explota los datos de reserva y de huéspedes: la Comisión examina cómo se comparten los datos con los alojamientos, el diseño de la mensajería de Booking.com y las garantías previstas para impedir que esos datos se usen para solicitar pagos fraudulentos.
- Anuncios «impulsados»: los alojamientos pueden ganar visibilidad a cambio de una comisión más alta. Los usuarios deben poder reconocer que son publicidad, quién la ha pagado y por qué se muestra.
Si se demostraran, estos incumplimientos infringirían los artículos 34 y 35 de la DSA (evaluación y reducción de riesgos sistémicos) y el artículo 26, apartado 1 (identificación de la publicidad).
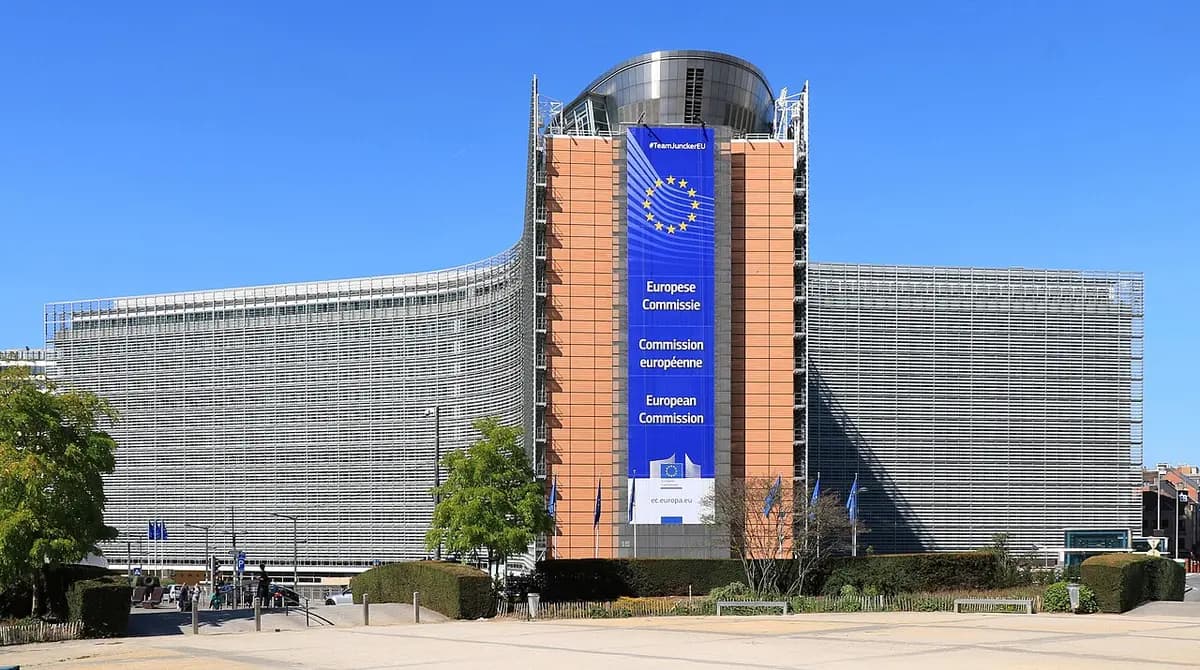
Foto: EmDee, Wikimedia Commons, licencia CC BY-SA 4.0; imagen convertida a WebP y redimensionada.
¿En qué punto está el procedimiento y qué puede pasar?
La investigación acaba de abrirse: no se ha impuesto ninguna sanción y el resultado no está decidido. El comunicado precisa que la apertura de un procedimiento formal «no prejuzga» el resultado de la investigación. La Comisión anuncia una investigación exhaustiva y prioritaria, con nuevas solicitudes de información, entrevistas o inspecciones. Después podrá adoptar medidas provisionales, una decisión de incumplimiento o aceptar compromisos propuestos por Booking.com.
El procedimiento sigue a una investigación preliminar: la Comisión analizó los informes de evaluación de riesgos de Booking.com y las respuestas de la empresa a dos solicitudes de información, enviadas el 23 de septiembre de 2025 y el 26 de mayo de 2026. Colabora con la autoridad neerlandesa de consumidores y mercados, ya que Booking.com está establecida en los Países Bajos. El comunicado no fija ningún calendario.
¿Qué cambia para ti como anfitrión en Booking.com?
De momento, nada obligatorio: no hay ninguna norma nueva para los alojamientos. Pero la investigación apunta justo a la cadena de la que formas parte: tu cuenta de la extranet contiene los nombres, datos de contacto y a veces los datos de pago de tus huéspedes. Booking.com lo dice: tu cuenta tiene «información valiosa a la que los estafadores pueden intentar acceder». Un pirata que entra puede escribir a tus huéspedes desde tu propio hilo de mensajes, con tu nombre y las fechas reales de su estancia. Para el huésped, el mensaje falso es imposible de distinguir de uno auténtico.
Si la investigación lleva a medidas, podrían afectar a la mensajería, al intercambio de datos o a la presentación de los anuncios impulsados. Son hipótesis: no hay nada decidido. Mientras tanto, la mejor protección está en tus manos. Para situar Booking.com frente a otras plataformas en comisiones y normas, consulta nuestro comparativo de Airbnb, Booking y Abritel.
¿Cómo atacan los piratas a los anfitriones?
Casi siempre con un correo que imita a Booking.com y empuja a actuar rápido. Booking.com enumera las señales clásicas: tono urgente (amenaza de suspender la cuenta, problema de pago), faltas de ortografía, mezcla de idiomas y enlaces que no llevan a una dirección terminada en «.booking.com». La plataforma afirma que nunca te pedirá una acción urgente sin una comunicación previa.
Algunos señuelos son muy elaborados. En marzo de 2025, Microsoft Threat Intelligence describió una campaña activa desde diciembre de 2024, atribuida al grupo Storm-1865, dirigida al personal de alojamientos que trabaja con Booking.com. Los correos hablaban de una supuesta reseña negativa, de la consulta de un futuro huésped o de una verificación de cuenta. El enlace llevaba a una falsa página de verificación tipo CAPTCHA que pedía abrir la ventana «Ejecutar» de Windows y pegar un comando. Esta técnica, llamada ClickFix, instalaba programas que roban credenciales y datos financieros.
Recuerda: ninguna verificación legítima te pide pegar un comando en Windows. Y un correo sobre una reseña negativa nunca te pide abrir un adjunto ni iniciar sesión desde un enlace; para gestionar una reseña real, entra por la extranet, como explicamos en nuestra guía para responder a reseñas negativas en Airbnb y Booking.
¿Cómo saber si han pirateado tu cuenta de la extranet?
Las señales que enumera Booking.com son concretas:
- huéspedes que dicen haber recibido mensajes o llamadas pidiendo un pago que no vienen de ti;
- cambios que no has hecho: datos de contacto, precios, disponibilidad, contenido del anuncio o channel manager;
- un correo de «nuevo inicio de sesión» que no reconoces;
- nuevos números de verificación en dos pasos o nuevos usuarios añadidos a tu alojamiento.
Basta con una sola de estas señales para actuar de inmediato. Booking.com indica también que, si detecta actividad sospechosa en tu cuenta, desactiva de inmediato la función de enlaces en los mensajes que envías a los huéspedes, para impedir el envío de enlaces de pago fraudulentos. Si tus enlaces ya no se envían, no intentes saltarte el bloqueo: revisa tu cuenta.
¿Qué hábitos conviene adoptar desde hoy?
Seis hábitos cubren lo esencial, todos tomados de las páginas de Booking.com y de Cybermalveillance.gouv.fr:
- Entrar por la puerta correcta. Escribe tú mismo https://admin.booking.com/ en el navegador y guarda la página en favoritos. No inicies sesión nunca desde un enlace recibido por correo o SMS.
- Elegir la mejor verificación en dos pasos. Es obligatoria en la extranet. Booking.com recomienda un código temporal generado por una app (TOTP), como el código de verificación de la app Pulse, en lugar del SMS, más fácil de interceptar.
- Proteger también tu correo. Quien lee tus correos puede restablecer tu contraseña de Booking.com. Activa la verificación en dos pasos en tu buzón.
- Una contraseña larga y única. Al menos diez caracteres con mayúsculas, minúsculas, números y caracteres especiales según Booking.com, sin nombre ni fecha de nacimiento, y nunca reutilizada.
- Una cuenta por persona. En una gestora de alquileres, crea una cuenta de extranet individual para cada miembro del equipo en vez de compartir la contraseña, y revisa con regularidad los usuarios y los números de verificación.
- Quedarse en la mensajería de la plataforma. Booking.com aconseja evitar WhatsApp y otros canales externos para hablar con los huéspedes. Mantén además tus dispositivos actualizados, con un antivirus activo.
El mismo principio vale para el resto del alojamiento: una red mal protegida también expone a tus huéspedes, como explicamos en nuestro artículo sobre la seguridad del wifi en el alquiler vacacional.
Foto: Santeri Viinamäki, Wikimedia Commons, licencia CC BY-SA 4.0; imagen convertida a WebP y redimensionada.
¿Cómo avisar a tus huéspedes sin preocuparlos?
Dándoles una regla sencilla antes de que el estafador les escriba. Booking.com recuerda a los huéspedes que nunca pide la tarjeta bancaria por correo, teléfono, SMS o WhatsApp, que una transferencia distinta de la política de pago indicada en la confirmación es sospechosa y que nunca se paga con tarjetas regalo. Haz tuyos estos puntos en tres lugares:
- En el anuncio: una frase en la descripción, por ejemplo «Nunca te pediremos un pago por enlace, SMS o WhatsApp. El pago sigue únicamente las condiciones de tu confirmación de Booking.com».
- En el mensaje de confirmación: el mismo recordatorio, enviado por la mensajería de Booking.com. Nuestras plantillas de mensajes programados sirven bien para añadirlo.
- En el libro de bienvenida: una sección «Pago y seguridad» que el huésped consulta durante la estancia, cuando a veces recibe mensajes sobre una prolongación o un suplemento.
Un libro de bienvenida digital tiene aquí una ventaja práctica: añades o corriges la sección cuando quieras, sin reimprimir, y el huésped lo abre escaneando un código QR, sin instalar ninguna app. Con la traducción a seis idiomas, el recordatorio llega también a tus huéspedes extranjeros, a menudo los más atacados.
| Lo que tú escribes a tus huéspedes | Lo que escribe un estafador |
|---|---|
| El pago sigue las condiciones de la confirmación de Booking.com | «Confirma tu tarjeta en 24 horas» |
| La conversación sigue en la mensajería de Booking.com | «Mejor escríbeme por WhatsApp» |
| El anfitrión nunca envía enlaces de pago | Un enlace a una página de pago «segura» |
| Sin prisas: nada se cancela sin avisar | «Tu reserva se cancelará si no pagas» |
| Ningún pago con tarjetas regalo ni transferencias imprevistas | Una transferencia a una cuenta nueva, o tarjetas regalo |
¿Qué hacer si has hecho clic o te han pirateado la cuenta?
Actúa en orden y rápido. Booking.com recomienda:
- Cambiar primero la contraseña de tu correo, y después la de Booking.com, desde https://admin.booking.com/ y el enlace de ayuda para iniciar sesión de la página de acceso.
- Analizar tu dispositivo con un antivirus actualizado: algunos ataques de phishing instalan programas maliciosos en lugar de robar una contraseña.
- Comunicar el incidente a Booking.com en un plazo de 24 horas, con una copia del correo sospechoso y la lista de actividades que no reconoces.
Después avisa a los huéspedes con reservas en curso o próximas, por la mensajería de Booking.com: que no paguen nada fuera de las condiciones de la confirmación. Si pudieron consultarse datos de huéspedes, pueden aplicarse tus obligaciones del RGPD: nuestro artículo sobre los datos de los huéspedes y el RGPD lo explica.
Para Francia, Cybermalveillance.gouv.fr añade otros pasos: bloquear la tarjeta en tu banco si diste datos bancarios, conservar las pruebas, presentar denuncia, señalar el correo en Signal Spam o en Phishing Initiative, reenviar un SMS fraudulento al 33700 y llamar a Info Escroqueries al 0 805 805 817 (gratuito). En España y otros países, acude a los servicios equivalentes, como la policía y tu banco.
¿Y en Airbnb la regla es distinta?
El principio es el mismo, con una regla aún más estricta. La página de ayuda de Airbnb sobre pagos fuera de la plataforma prohíbe a los anfitriones pedir una reserva o una comunicación fuera de Airbnb antes de reservar. Recuerda que pagar fuera de Airbnb expone al fraude y al phishing, y que pedir una transferencia bancaria puede indicar una reserva fraudulenta. Airbnb también bloquea antes de la reserva los mensajes con datos de contacto o enlaces externos, e invita a denunciar cualquier mensaje sospechoso. Si estás en las dos plataformas, basta una sola consigna para tus huéspedes: todo pago pasa por la plataforma de reserva. Para las demás normas de Airbnb sobre la identidad de los huéspedes y los documentos que se pueden pedir, consulta nuestro artículo sobre el documento de identidad, el contrato y las apps.
Lo esencial que recordar
Information
- El 21 de octubre de 2026, la Comisión Europea abrió un procedimiento formal contra Booking.com en virtud de la DSA: anuncios falsos, phishing con datos de reserva y anuncios impulsados no señalados como publicidad.
- No hay ninguna sanción y, por ahora, ninguna obligación nueva para los anfitriones.
- Tu cuenta de la extranet es un objetivo: entra escribiendo tú mismo admin.booking.com, usa verificación en dos pasos por app, protege tu correo y crea una cuenta por persona.
- Avisa a tus huéspedes en el anuncio, en el mensaje de confirmación y en el libro de bienvenida: ningún pago por enlace, SMS o WhatsApp.
- Si te piratean: contraseña del correo, después la de Booking.com, análisis del dispositivo y aviso a Booking.com en 24 horas.
FAQ
¿La investigación europea va contra los anfitriones?
No. El procedimiento se dirige a Booking.com como plataforma en línea de muy gran tamaño. Trata de cómo la plataforma evalúa y reduce los riesgos, no de los alojamientos. Las posibles medidas irían dirigidas a Booking.com.
¿Puede Booking.com pedirme mis credenciales por correo?
No. Booking.com afirma que nunca te pedirá tus datos de inicio de sesión. Un correo que pide tu contraseña o tu código de verificación es un intento de phishing.
Un huésped ha recibido un falso mensaje de pago: ¿me han pirateado la cuenta?
Es una de las señales que enumera Booking.com, así que compruébalo ya: cambia tus contraseñas, revisa los usuarios y los números de verificación y comunica el incidente a Booking.com en 24 horas. Pide al huésped que no pague nada fuera de las condiciones de su confirmación.
¿Basta el SMS como verificación en dos pasos?
Es mejor que nada, pero Booking.com recomienda un código temporal generado por una app (TOTP), más difícil de interceptar y que funciona incluso sin red móvil.
¿Cómo compruebo que un correo viene de verdad de Booking.com?
Pasa el ratón por encima del enlace sin hacer clic, o mantenlo pulsado en el móvil: la dirección debe terminar en «.booking.com». Ante la duda, no hagas clic e inicia sesión directamente en admin.booking.com para ver si el mensaje aparece allí.
Un aviso de seguridad en tu libro de bienvenida, en cinco minutos
La investigación llevará tiempo; tus huéspedes llegan esta semana. Añade ya tu sección «Pago y seguridad»: el generador de libro de bienvenida de la oferta Esencial (gratis, opciones a la carta) crea un libro y su código QR sin registro, modificable en cualquier momento sin reimprimir.
Créditos de imágenes. Portada: foto «Red padlock on black computer keyboard» de FlyD, Unsplash, licencia Unsplash. Fotos del texto: edificio Berlaymont de EmDee, Wikimedia Commons, licencia CC BY-SA 4.0, e ilustración de usuario y contraseña de Santeri Viinamäki, Wikimedia Commons, licencia CC BY-SA 4.0; imágenes convertidas a WebP y redimensionadas.


