
Un ospite vi scrive preoccupato: ha ricevuto «da parte vostra» un messaggio che gli chiede di confermare la carta di credito entro 24 ore, altrimenti la prenotazione sarà cancellata. Voi non avete inviato nulla. Questo scenario, ben noto agli host su Booking.com, è ora al centro di un'indagine europea. Il 21 ottobre 2026 la Commissione europea ha avviato un procedimento formale contro Booking.com ai sensi del regolamento sui servizi digitali (Digital Services Act, DSA), in particolare sul phishing che sfrutta i dati delle prenotazioni. Ecco cosa riguarda l'indagine, cosa cambia per voi e le abitudini da adottare subito per proteggere il vostro account e i vostri ospiti.
Questo articolo si basa sulle fonti ufficiali lette per l'occasione: il comunicato della Commissione europea del 21 ottobre 2026, le pagine di assistenza per i partner di Booking.com su phishing e spoofing delle e-mail, sull'uso non autorizzato di un account e sulla protezione dell'account, la pagina sulla sicurezza per gli ospiti di Booking.com, la scheda sul phishing di Cybermalveillance.gouv.fr (il servizio pubblico francese di assistenza sulla sicurezza informatica), l'analisi del Microsoft Security Blog del 13 marzo 2025 e la pagina di assistenza di Airbnb sui pagamenti fuori piattaforma. Le citazioni da fonti in inglese e francese sono traduzioni nostre.
Ultima verifica delle fonti: 31 ottobre 2026. Questo non è un parere legale o di sicurezza personalizzato: verificate in base alla vostra situazione e con l'assistenza partner di Booking.com.
Cosa contesta la Commissione europea a Booking.com?
La Commissione verifica se Booking.com abbia valutato e ridotto correttamente i rischi legati agli annunci falsi e al phishing, e se gli annunci messi in evidenza a pagamento siano chiaramente indicati come pubblicità. Booking.com è designata «piattaforma online di dimensioni molto grandi» dal 25 aprile 2023, il che la sottopone agli obblighi più stringenti del DSA. L'indagine riguarda tre punti:
- Annunci fraudolenti e non conformi: immobili inesistenti, frodi con furto d'identità, alloggi non conformi. La Commissione verifica se la piattaforma abbia individuato e valutato questi rischi per i consumatori.
- Phishing che sfrutta i dati delle prenotazioni e degli ospiti: la Commissione esamina come i dati vengono condivisi con le strutture, la progettazione della messaggistica di Booking.com e le garanzie previste per impedire che questi dati servano a chiedere pagamenti fraudolenti.
- Annunci «potenziati»: le strutture possono ottenere più visibilità in cambio di una commissione più alta. Gli utenti devono poter riconoscere che si tratta di pubblicità, sapere chi l'ha pagata e perché viene mostrata.
Se accertate, queste carenze costituirebbero violazioni degli articoli 34 e 35 del DSA (valutazione e attenuazione dei rischi sistemici) e dell'articolo 26, paragrafo 1 (riconoscibilità della pubblicità).
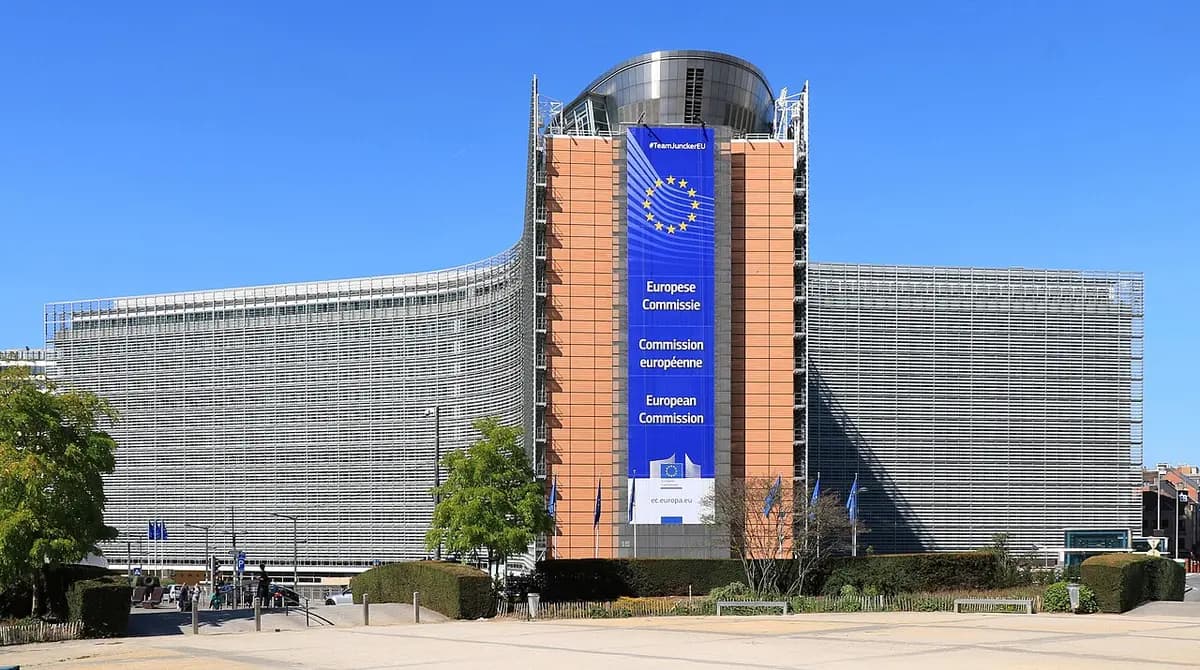
Foto: EmDee, Wikimedia Commons, licenza CC BY-SA 4.0; immagine convertita in WebP e ridimensionata.
A che punto è il procedimento e cosa può succedere?
L'indagine è appena stata aperta: non è stata inflitta alcuna sanzione e l'esito non è deciso in anticipo. Il comunicato precisa che l'avvio di un procedimento formale «non pregiudica» l'esito dell'indagine. La Commissione annuncia un'indagine approfondita condotta in via prioritaria, con nuove richieste di informazioni, audizioni o ispezioni. In seguito potrà adottare misure provvisorie, una decisione di non conformità oppure accettare impegni proposti da Booking.com.
Il procedimento segue un'indagine preliminare: la Commissione ha analizzato le relazioni di valutazione dei rischi di Booking.com e le risposte della società a due richieste di informazioni, inviate il 23 settembre 2025 e il 26 maggio 2026. Collabora con l'autorità olandese per i consumatori e i mercati, poiché Booking.com ha sede nei Paesi Bassi. Il comunicato non indica alcun calendario.
Cosa cambia per voi, host su Booking.com?
Per ora nulla di obbligatorio: nessuna nuova regola si applica alle strutture. Ma l'indagine riguarda proprio la catena di cui fate parte: il vostro account extranet contiene nomi, recapiti e talvolta dati di pagamento dei vostri ospiti. Lo dice la stessa Booking.com: il vostro account contiene «informazioni preziose che i truffatori possono cercare di colpire». Chi riesce a entrare può scrivere ai vostri ospiti dalla vostra conversazione, con il vostro nome e le date reali del soggiorno. Per l'ospite il messaggio falso diventa impossibile da distinguere da uno vero.
Se l'indagine porterà a misure, potrebbero riguardare la messaggistica, la condivisione dei dati o la visualizzazione degli annunci potenziati. Sono ipotesi: nulla è deciso. Nel frattempo la protezione migliore è nelle vostre mani. Per confrontare Booking.com con le altre piattaforme su commissioni e regole, leggete il nostro confronto tra Airbnb, Booking e Abritel.
Come attaccano gli host i truffatori?
Quasi sempre con un'e-mail che imita Booking.com e spinge ad agire in fretta. Booking.com elenca i segnali classici: tono urgente (minaccia di sospensione dell'account, problema di pagamento), errori di ortografia, lingue mescolate e link che non portano a un indirizzo che termina con «.booking.com». La piattaforma afferma che non vi chiederà mai un'azione urgente senza una comunicazione preventiva.
Alcune esche sono molto curate. Nel marzo 2025 Microsoft Threat Intelligence ha descritto una campagna attiva da dicembre 2024, attribuita al gruppo Storm-1865, rivolta al personale delle strutture ricettive che lavora con Booking.com. Le e-mail parlavano di una finta recensione negativa, della richiesta di un futuro ospite o di una verifica dell'account. Il link portava a una falsa pagina di verifica in stile CAPTCHA che chiedeva di aprire la finestra «Esegui» di Windows e di incollarvi un comando. Questa tecnica, chiamata ClickFix, installava programmi che rubano credenziali e dati finanziari.
Ricordate: nessuna verifica legittima vi chiede di incollare un comando in Windows. E un'e-mail su una recensione negativa non chiede mai di aprire un allegato o di accedere da un link; per gestire una recensione vera passate dall'extranet, come spiegato nella nostra guida per rispondere alle recensioni negative su Airbnb e Booking.
Come capire se il vostro account extranet è stato violato?
I segnali elencati da Booking.com sono concreti:
- ospiti che segnalano messaggi o chiamate con richieste di pagamento che non vengono da voi;
- modifiche che non avete fatto: recapiti, prezzi, disponibilità, contenuto dell'annuncio o channel manager;
- un'e-mail di «nuovo accesso» che non riconoscete;
- nuovi numeri per l'autenticazione a due fattori o nuovi utenti aggiunti alla vostra struttura.
Basta un solo segnale per agire subito. Booking.com indica inoltre che, se rileva attività sospette sul vostro account, disattiva immediatamente la funzione «link» nei messaggi che inviate agli ospiti, per impedire l'invio di link di pagamento fraudolenti. Se i vostri link non passano più, non cercate di aggirare il blocco: controllate l'account.
Quali abitudini adottare da oggi?
Sei abitudini coprono l'essenziale, tutte tratte dalle pagine di Booking.com e di Cybermalveillance.gouv.fr:
- Entrare dalla porta giusta. Digitate voi stessi https://admin.booking.com/ nel browser e salvate la pagina tra i preferiti. Non accedete mai da un link ricevuto via e-mail o SMS.
- Scegliere la migliore autenticazione a due fattori. È obbligatoria sull'extranet. Booking.com consiglia un codice temporaneo generato da un'app (TOTP), come il codice di verifica dell'app Pulse, invece dell'SMS, più facile da intercettare.
- Proteggere anche la posta elettronica. Chi legge le vostre e-mail può reimpostare la password di Booking.com. Attivate l'autenticazione a due fattori sulla casella di posta.
- Una password lunga e unica. Almeno dieci caratteri con maiuscole, minuscole, numeri e caratteri speciali secondo Booking.com, senza nome né data di nascita, e mai riutilizzata altrove.
- Un account per persona. In una società di gestione, create un account extranet individuale per ogni membro del team invece di condividere una password, e controllate regolarmente utenti e numeri per l'autenticazione a due fattori.
- Restare sulla messaggistica della piattaforma. Booking.com consiglia di evitare WhatsApp e altri canali esterni per comunicare con gli ospiti. Tenete inoltre aggiornati i dispositivi, con un antivirus attivo.
Lo stesso principio vale per il resto dell'alloggio: una rete poco protetta espone anche i vostri ospiti, come spieghiamo nell'articolo sulla sicurezza del Wi-Fi negli affitti brevi.
Foto: Santeri Viinamäki, Wikimedia Commons, licenza CC BY-SA 4.0; immagine convertita in WebP e ridimensionata.
Come avvisare gli ospiti senza allarmarli?
Dando loro una regola semplice, prima che il truffatore scriva. Booking.com ricorda agli ospiti che non chiede mai la carta di credito via e-mail, telefono, SMS o WhatsApp, che un bonifico diverso dalla politica di pagamento indicata nella conferma è sospetto e che non si paga mai con carte regalo. Fate vostri questi punti in tre posti:
- Nell'annuncio: una frase nella descrizione, per esempio «Non vi chiederemo mai un pagamento tramite link, SMS o WhatsApp. Il pagamento segue solo le condizioni della vostra conferma Booking.com».
- Nel messaggio di conferma: lo stesso promemoria, inviato dalla messaggistica di Booking.com. I nostri modelli di messaggi programmati si prestano bene a questa aggiunta.
- Nel libretto di benvenuto: una sezione «Pagamento e sicurezza» che l'ospite consulta durante il soggiorno, quando a volte riceve messaggi su un prolungamento o un supplemento.
Un libretto di benvenuto digitale offre qui un vantaggio pratico: aggiungete o correggete la sezione quando volete, senza ristampare, e l'ospite la apre scansionando un codice QR, senza installare app. Con la traduzione in sei lingue, il promemoria viene letto anche dagli ospiti stranieri, spesso i più presi di mira.
| Cosa scrivete ai vostri ospiti | Cosa scrive un truffatore |
|---|---|
| Il pagamento segue le condizioni della conferma Booking.com | «Confermate la carta entro 24 ore» |
| La conversazione resta sulla messaggistica di Booking.com | «Scrivetemi piuttosto su WhatsApp» |
| L'host non invia mai link di pagamento | Un link a una pagina di pagamento «sicura» |
| Nessuna fretta: nulla viene cancellato senza preavviso | «La prenotazione sarà cancellata se non pagate» |
| Nessun pagamento con carte regalo o bonifici imprevisti | Un bonifico su un nuovo conto, o carte regalo |
Cosa fare se avete cliccato o l'account è stato violato?
Agite in ordine, e in fretta. Booking.com raccomanda:
- Cambiare prima la password della posta elettronica, poi quella di Booking.com, da https://admin.booking.com/ e dal link di aiuto all'accesso della pagina di login.
- Analizzare il dispositivo con un antivirus aggiornato: alcuni attacchi di phishing installano software dannoso invece di rubare una password.
- Segnalare l'incidente a Booking.com entro 24 ore, con una copia dell'e-mail sospetta e l'elenco delle attività che non riconoscete.
Avvisate poi gli ospiti con prenotazioni in corso o future, dalla messaggistica di Booking.com: non devono pagare nulla al di fuori delle condizioni della conferma. Se i dati degli ospiti possono essere stati consultati, possono applicarsi i vostri obblighi ai sensi del GDPR: il nostro articolo su dati degli ospiti e GDPR fa il punto.
Per la Francia, Cybermalveillance.gouv.fr indica altri passi: bloccare la carta presso la banca se avete fornito dati bancari, conservare le prove, sporgere denuncia, segnalare l'e-mail su Signal Spam o su Phishing Initiative, inoltrare un SMS fraudolento al 33700 e chiamare Info Escroqueries allo 0 805 805 817 (numero gratuito). In Italia e negli altri paesi rivolgetevi ai servizi equivalenti, come la polizia e la vostra banca.
E su Airbnb la regola è diversa?
Il principio è lo stesso, con una regola ancora più severa. La pagina di assistenza di Airbnb sui pagamenti fuori piattaforma vieta agli host di chiedere una prenotazione o una comunicazione fuori da Airbnb prima della prenotazione. Ricorda che pagare fuori da Airbnb espone a frodi e phishing e che la richiesta di un bonifico bancario può segnalare una prenotazione fraudolenta. Airbnb blocca inoltre, prima della prenotazione, i messaggi che contengono recapiti o link esterni e invita a segnalare qualsiasi messaggio sospetto. Se siete su entrambe le piattaforme, basta una sola indicazione per gli ospiti: ogni pagamento passa dalla piattaforma di prenotazione. Per le altre regole di Airbnb sull'identità degli ospiti e sui documenti richiesti, leggete il nostro articolo su documento d'identità, contratto e app.
Da ricordare
Information
- Il 21 ottobre 2026 la Commissione europea ha avviato un procedimento formale contro Booking.com ai sensi del DSA: annunci falsi, phishing con i dati delle prenotazioni, annunci potenziati non indicati come pubblicità.
- Nessuna sanzione è stata inflitta e, per ora, nessun nuovo obbligo riguarda gli host.
- Il vostro account extranet è un bersaglio: accesso digitando voi stessi admin.booking.com, autenticazione a due fattori tramite app, posta elettronica protetta, un account per persona.
- Avvisate gli ospiti nell'annuncio, nel messaggio di conferma e nel libretto: nessun pagamento tramite link, SMS o WhatsApp.
- In caso di violazione: password della posta, poi di Booking.com, analisi del dispositivo, segnalazione a Booking.com entro 24 ore.
FAQ
L'indagine europea riguarda gli host?
No. Il procedimento riguarda Booking.com in quanto piattaforma online di dimensioni molto grandi. Verte sul modo in cui la piattaforma valuta e riduce i rischi, non sulle strutture. Eventuali misure sarebbero rivolte a Booking.com.
Booking.com può chiedermi le credenziali via e-mail?
No. Booking.com afferma che non vi chiederà mai i dati di accesso. Un'e-mail che chiede la password o il codice di verifica è un tentativo di phishing.
Un ospite ha ricevuto un falso messaggio di pagamento: il mio account è stato violato?
È uno dei segnali elencati da Booking.com, quindi controllate subito: cambiate le password, verificate utenti e numeri per l'autenticazione a due fattori, poi segnalate l'incidente a Booking.com entro 24 ore. Chiedete all'ospite di non pagare nulla al di fuori delle condizioni della sua conferma.
L'SMS basta come autenticazione a due fattori?
È meglio di niente, ma Booking.com consiglia un codice temporaneo generato da un'app (TOTP), più difficile da intercettare e utilizzabile anche senza rete mobile.
Come verifico che un'e-mail arrivi davvero da Booking.com?
Passate il mouse sul link senza cliccare, oppure tenetelo premuto sullo smartphone: l'indirizzo deve terminare con «.booking.com». Nel dubbio non cliccate, e accedete direttamente da admin.booking.com per vedere se il messaggio compare lì.
Un promemoria di sicurezza nel libretto, in cinque minuti
L'indagine richiederà tempo; i vostri ospiti arrivano questa settimana. Aggiungete subito la sezione «Pagamento e sicurezza»: il generatore di libretto di benvenuto dell'offerta Essenziale (gratis, opzioni à la carte) crea un libretto e il suo codice QR senza registrazione, modificabile in qualsiasi momento senza ristampare.
Crediti immagini. Copertina: foto «Red padlock on black computer keyboard» di FlyD, Unsplash, licenza Unsplash. Foto nel testo: edificio Berlaymont di EmDee, Wikimedia Commons, licenza CC BY-SA 4.0, e illustrazione nome utente e password di Santeri Viinamäki, Wikimedia Commons, licenza CC BY-SA 4.0; immagini convertite in WebP e ridimensionate.


